-
Lương chưa chạm mốc 15 triệu, chồng vẫn vung tay mua quà 20/11 khiến tôi chỉ biết "đứng hình" -
Bác sĩ BV Đại học Y Hà Nội chỉ ra 5 tác nhân tạo sỏi thận -
Giá vàng hôm nay 12/11: SJC giảm sâu, còn nhiều tháng khó khăn phía trước -
Con ôn thi lớp 10 chuyên suốt 3 năm, phụ huynh lo công sức "đổ bể" -
Bàng hoàng phát hiện thi thể cô gái 24 tuổi mất tích hơn 10 ngày, bị chôn tại bãi đất trống ngay tại TP HCM -
Tử vi thứ 5 ngày 12/11/2026 của 12 con giáp: Mão thịnh vượng, Dậu cần khiêm tốn -
Mai Phước Thịnh cùng nhiều cầu thủ bị bắt: Hé lộ đường dây dàn xếp tỷ số liên tỉnh -
Chân dung Bình Trọc: Nhân vật đứng sau những clip đòi nợ gây chú ý trên mạng -
Miền Trung chưa hết mưa lớn, miền Bắc tiếp tục rét đến ngày 13/11 -
Kết quả Việt Nam 2-0 Đài Bắc Trung Hoa: Olaha Mạnh Đức mở tỷ số, Việt Nam thắng cách biệt
Công nghệ
25/10/2024 18:00Xóa ngay 2 ứng dụng độc hại này khỏi smartphone của bạn
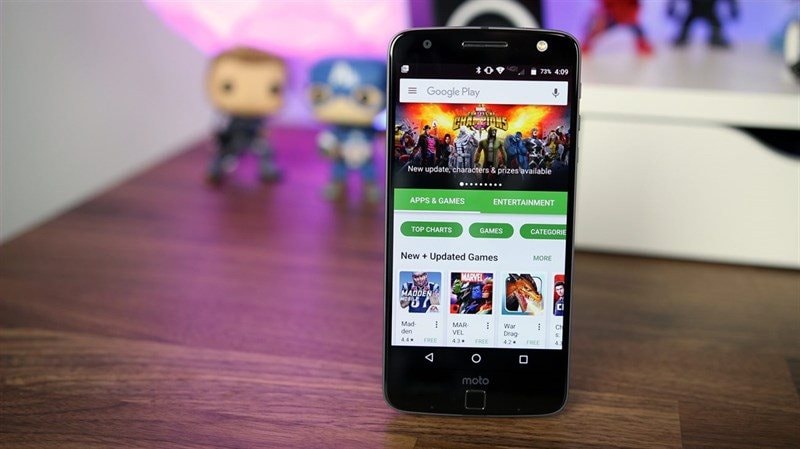
Mới đây, các chuyên gia tại Zscaler đã phát hiện ra hai ứng dụng có chứa mã độc Anatsa xuất hiện trên cửa hàng Google Play. Hai phần mềm độc hại này là "PDF Reader & File Manager" và "QR Reader & File Manager".
Anatsa (hay còn gọi là "Teabot") là một trojan ngân hàng nhắm vào hơn 650 ứng dụng của các tổ chức tài chính ở Châu Âu, Hoa Kỳ, Vương quốc Anh và Châu Á. Nó cố gắng đánh cắp thông tin đăng nhập ngân hàng điện tử của mọi người để thực hiện các giao dịch gian lận.
Hiện tại, hai phần mềm này đã thu hút được hơn 70.000 lượt tải xuống và cài đặt. Nếu người dùng tải về, có nguy cơ rất cao sẽ bị dính mã độc và bị đánh cắp thông tin tài khoản ngân hàng và tiền trong tài khoản.
Trước đó vào đầu tháng 2, các chuyên gia bảo mật tại ThreatFabric cũng đã phát hiện ra 55 ứng dụng trên Google Play có chứa mã độc Anatsa. Thời điểm đó, hơn 150.000 thiết bị đã cài đặt những phần mềm độc hại.
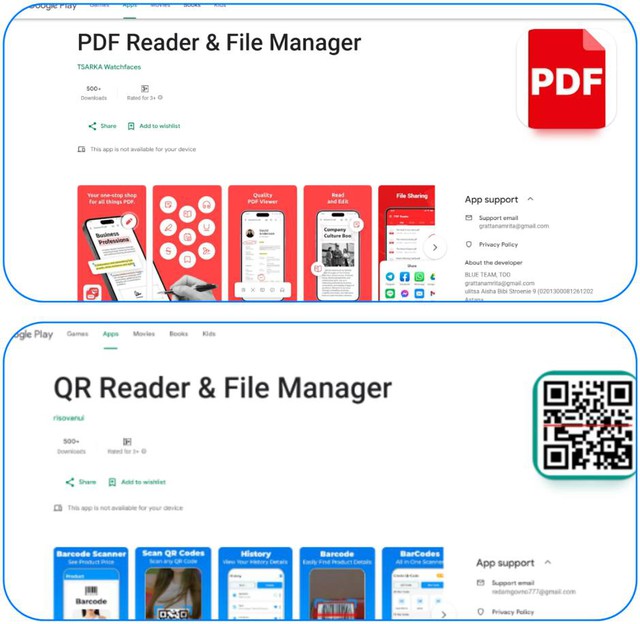
Các chuyên gia khuyến cáo, nếu đã cài đặt các ứng dụng trên, người dùng cần nhanh chóng gỡ bỏ chúng ra khỏi thiết bị. Đồng thời, người dùng cần đảm bảo rằng tính năng Google Play Protect được kích hoạt để smartphone có thể được bảo vệ.
Trong trường hợp vẫn thấy các dấu hiệu của phần mềm độc hại (hiển thị quảng cáo, bị trừ tiền không rõ lý do, hao pin…), bạn nên đưa điện thoại về chế độ cài đặt gốc. Thao tác này sẽ xóa tất cả nội dung trên thiết bị, bao gồm các tệp độc hại.
Ngoài ra, người dùng có thể khôi phục cài đặt gốc bằng cách vào settings (cài đặt) => system (hệ thống) => Reset Options (tùy chọn đặt lại) => Erase all data (xóa toàn bộ dữ liệu).
Minh Ngọc (SHTT)
- Khởi tố giám đốc cơ sở sản xuất răng giả trái phép thu lợi hàng trăm triệu tại Gia Lai (08:04)
- Lương chưa chạm mốc 15 triệu, chồng vẫn vung tay mua quà 20/11 khiến tôi chỉ biết "đứng hình" (8 phút trước)
- Bác sĩ BV Đại học Y Hà Nội chỉ ra 5 tác nhân tạo sỏi thận (13 phút trước)
- Giá vàng hôm nay 12/11: SJC giảm sâu, còn nhiều tháng khó khăn phía trước (29 phút trước)
- Con ôn thi lớp 10 chuyên suốt 3 năm, phụ huynh lo công sức "đổ bể" (35 phút trước)
- Bàng hoàng phát hiện thi thể cô gái 24 tuổi mất tích hơn 10 ngày, bị chôn tại bãi đất trống ngay tại TP HCM (42 phút trước)
- Kim Soo Hyun bất ngờ xuất hiện tại tòa án, đi lối riêng để tránh truyền thông (1 giờ trước)
- Lịch truyền hình, lịch phim chiếu rạp ngày 12/11: "Ngày con còn mẹ" giành pole (1 giờ trước)
- Xuất hiện tin Jensen Huang ngoại tình với một nữ phó chủ tịch, hội đồng quản trị Nvidia họp khẩn thay đổi lãnh đạo (1 giờ trước)
- Đức: Nghi phạm 22 tuổi trong vụ bé gái người Việt 13 tuổi tử vong đã chết tại bệnh viện, cảnh sát tiếp tục điều tra (1 giờ trước)