Thế giới
22/12/2018 06:01'Gấu trúc Đá', 'Apollo Đỏ' - tin tặc TQ khét tiếng bị đặt vào tầm ngắm
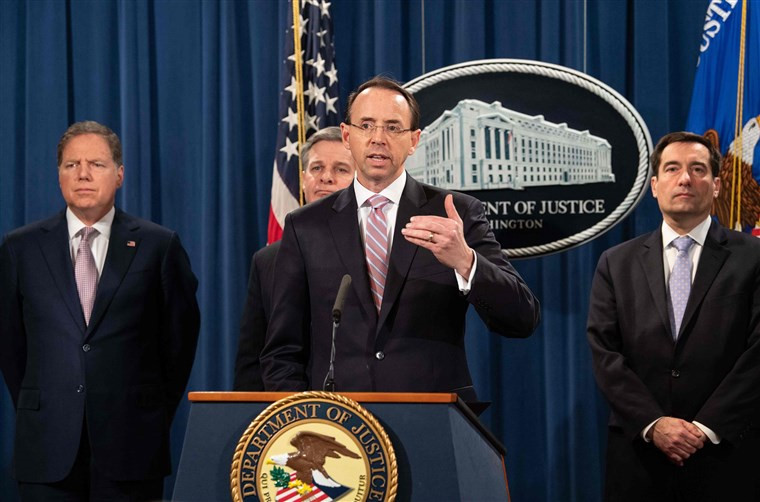
Bộ Tư pháp Mỹ ngày 20/12 thông báo truy tố hai công dân Trung Quốc tham gia tổ chức hàng loạt vụ tấn công mạng nhắm vào cơ quan chính phủ và doanh nghiệp ở Mỹ và nhiều nước khác trong 12 năm qua.
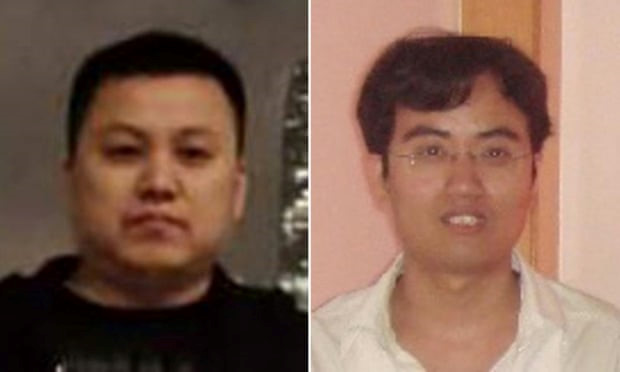
Theo văn bản được gửi cho tòa án liên bang ở New York, hai tin tặc, Chu Hoa và Trương Sĩ Long, làm việc cho Bộ An ninh (MSS) của Trung Quốc. Các đối tượng điều phối hoạt động tình báo thông qua nhóm tin tặc APT10, đánh cắp các bí mật thương mại và công nghệ ở hơn 12 quốc gia.
APT10
APT10 (Advanced Persistent Threat 10) là biệt danh mà công ty an ninh mạng FireEye của Mỹ đặt cho tổ chức tin tặc bí ẩn hoạt động tại Trung Quốc đứng sau hàng loạt vụ tấn công có quy mô toàn cầu.
APT là mật mã được cộng đồng an ninh mạng sử dụng để ám chỉ tính chất bền bỉ trong các chiến dịch tấn công mạng của nhóm này, sẵn sàng đeo đuổi mục tiêu trong một thời gian dài với các kỹ thuật tinh vi. APT10 còn được nhắc đến với những biệt danh khác như "Gấu trúc Đá" hay "Apollo Đỏ", theo South China Morning Post.
Giám đốc Cục Điều tra Liên bang (FBI) Christopher Wray cho biết Chu Hoa và Trương Sĩ Long làm việc tại văn phòng của MSS tại thành phố Thiên Tân, cách Bắc Kinh khoảng 130 km về phía đông nam.
Bản cáo trạng ngày 20/12 cho biết, về mặt chính danh, hai tin tặc làm việc cho Tập đoàn Khoa học và Phát triển Công nghệ Hoa Doanh Hải Thái. Danh bạ đăng ký doanh nghiệp Trung Quốc cho thấy công ty này hoạt động trong lĩnh vực phát triển các trang web thương mại điện tử và mạng lưới máy tính.
Theo Guardian, Chu Hoa còn được biết đến trong giới tin tặc với các biệt danh như: Afwa, CVNX, Alayos và GodKiller - "Kẻ giết chúa". Nghi phạm bị cáo buộc thiết lập nhiều tên miền chứa mã độc và xâm nhập cơ sở hạ tầng mạng nhiều công ty. Chu Hoa kiêm thêm nhiệm vụ tuyển mộ thành viên cho APT10.
Trong khi đó, ngoài việc thiết lập các tên miền chứa mã độc và xâm nhập cơ sở hạ tầng mạng, Trương Sĩ Long còn là người thử nghiệm và phát triển mã độc cho nhóm tin tặc.
FBI cho biết sẽ tìm cách bắt giữ, dẫn độ Chu và Trương nếu các nghi phạm này rời khỏi Trung Quốc.
Tấn công mạng toàn cầu
Nhóm tin tặc APT10 bị cáo buộc có liên quan đến nhiều chiến dịch xâm nhập vào các hệ thống máy tính trên toàn cầu từ năm 2006, trong đó có hai chiến dịch được nhắc đến cụ thể trong đơn truy tố của Bộ Tư pháp Mỹ.
APT10 bắt đầu "Chiến dịch Đánh cắp Công nghệ" khoảng vào năm 2006. Nhóm tin tặc xâm nhập vào các mạng lưới máy tính của hơn 45 công ty công nghệ và cơ quan chính phủ Mỹ. Mục đích của chiến dịch là đánh cắp thông tin công nghệ.
Cơ quan điều tra cho biết nhóm đã thu thập được "nhiều gigabyte dữ liệu nhạy cảm" từ doanh nghiệp trong các lĩnh vực hàng hải, hàng không, vũ trụ và vệ tinh, sản xuất chế tạo, dược phẩm, thăm dò dầu khí, thông tin liên lạc, bộ vi xử lý máy tính ...
Danh sách những cơ quan chính phủ Mỹ bị tấn công còn có Trung tâm Không gian Goddard và Phòng thí nghiệm Động cơ phản lực của Cơ quan Hàng không và Vũ trụ Quốc gia (NASA), Phòng thí nghiệm Quốc gia Lawrence Berkeley của Bộ Năng lượng Mỹ.
Nhóm tin tặc còn khai thác được lỗ hổng an ninh của hơn 40 máy tính thuộc hải quân Mỹ, đánh cắp thông tin cá nhân của hơn 100.000 nhân sự.
Năm 2014, nhóm bắt đầu chiến dịch xâm nhập vào mạng lưới máy tính của các nhà cung cấp dịch vụ quản lý (MSP) hợp tác với doanh nghiệp và chính phủ nhiều nước trên thế giới.
Trong "Chiến dịch Đánh cắp MSP" này, nhóm xâm nhập vào máy tính cung cấp dịch vụ của các công ty tại ít nhất 12 nước: Mỹ, Brazil, Anh, Canada, Phần Lan, Pháp, Đức, Ấn Độ, Nhật Bản, Thụy Điển, Thụy Sĩ và Các tiểu vương quốc Arab Thống nhất (UAE).
Theo hồ sơ truy tố, các công ty bị tấn công hoạt động trong rất nhiều lĩnh vực: từ tài chính toàn cầu, viễn thông, điện tử tiêu dùng, đến chăm sóc sức khỏe, công nghệ sinh học, phụ tùng ôtô và công nghệ khoan.
Bộ Tư pháp Mỹ không nêu cụ thể các công ty bị tấn công. Tuy nhiên, dẫn nhiều nguồn thạo tin, Reuters cho biết nhóm tin tặc đã xâm nhập vào hệ thống máy tính của hãng công nghệ Hewlett Packerd (HP) và IBM, sau đó lợi dụng hệ thống này để hack máy tính các công ty khách hàng và đánh cắp dữ liệu.
Theo dõi trong nhiều năm
Giới phân tích an ninh mạng đã theo dõi các hoạt động của nhóm tin tặc này trong nhiều năm. Tên của APT10 được hãng an ninh mạng FireEye lần đầu đề cập vào năm 2013 trong báo cáo mang tên "Cây thường xuân" (một loại cây độc).
Bản báo cáo mô tả APT10 là một nhánh của nhóm tin tặc "menuPass". Nhóm tin tặc "mẹ" từ năm 2009 đã mở các chiến dịch tấn công mạng nhắm vào nước Mỹ và những nhà thầu quốc phòng trên thế giới.
Năm 2017, phòng an ninh mạng của hãng kiểm toán PwC và tập đoàn quốc phòng BAE Systems đã phát hiện chiến dịch tấn công mạng "Cloud Hopper" với APT10 nắm vai trò chủ chốt. Trung tâm An ninh Mạng Quốc gia của Anh cũng tham gia vào quá trình điều tra chiến dịch này.
Theo báo cáo của PwC và BAE Systems, các thành viên nhóm tin tặc nhắm đến các MSP để đánh cắp tài sản trí tuệ và dữ liệu nhạy cảm của khách hàng trên toàn thế giới.
Theo Thanh Danh (Tri Thức Trực Tuyến)
Bài đọc nhiều