Thế giới
19/04/2021 04:34Vụ tấn công mạng bí ẩn khiến Mỹ rúng động
Vụ tấn công mạng SolarWinds được phát hiện vào tháng 12-2020 nhưng có thể đã bắt đầu từ tháng 3-2020, theo hãng tin Bloomberg. Đây là một cuộc tấn công bên thứ ba, tức là mục tiêu ban đầu không phải là chính phủ Mỹ mà là một trong những nhà cung cấp phần mềm của họ.
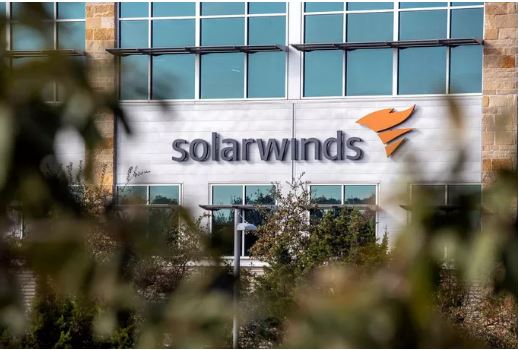
Trong trường hợp này, mục tiêu là Công ty SolarWinds Corp. có trụ sở tại bang Texas. Nhiều cơ quan chính phủ và các công ty lớn ở Mỹ sử dụng sản phẩm của SolarWinds để quản lý công nghệ thông tin của họ.
Các tin tặc đã cài đặt cái gọi là "cửa hậu" vào phần mềm Orion phổ biến của SolarWinds. Theo thời gian, phần mềm bị nhiễm độc đó đã giúp tin tặc tìm thấy đường vào máy chủ một số khách hàng của SolarWinds.
Ngoài ra, tin tặc còn cài đặt mã độc trong các bản cập nhật của phần mềm SolarWinds.
Công ty SolarWinds cho biết có tới 18.000 khách hàng của họ đã nhận được bản cập nhật độc hại. Trong khi đó, chính phủ Mỹ đưa ra con số là 16.000 hệ thống máy tính trên toàn thế giới.
Nhà Trắng cho biết ít nhất 100 công ty và 9 cơ quan liên bang đã được xác định. Danh sách các nạn nhân được biết cho đến nay bao gồm các Bộ Ngoại giao, Tài chính, An ninh Nội địa, Thương mại và Năng lượng và ít nhất 3 bang.
Một trong những câu hỏi đáng quan tâm là mục tiêu của những kẻ tấn công.
Cục Điều tra Liên bang Mỹ (FBI) cho rằng vụ tấn công dường như là "một nỗ lực thu thập thông tin tình báo".
Cộng đồng tình báo Mỹ tin rằng vụ tấn công mạng trên do Cơ quan Tình báo Nước ngoài của Nga (SVR) và một nhóm tin tặc họ kiểm soát có tên là APT 29 tiến hành. Tuy nhiên, Điện Kremlin cho đến giờ vẫn phủ nhận sự liên quan đến vụ việc.
APT 29 còn được biết đến trong cộng đồng bảo mật với cái tên Cozy Bear hoặc Dukes. Nhóm tin tặc này hoạt động từ năm 2008, chuyên nhắm mục tiêu vào các công ty và các chính phủ.
Nhà Trắng hôm 15-4 cũng chính thức gọi SVR là thủ phạm của vụ tấn công mạng Công ty SolarWinds.
Theo Gia Minh (Nld.com.vn)
Bài đọc nhiều