Công nghệ
30/09/2026 09:15Thiếu niên 17 tuổi dùng trợ lý AI tự tạo chọc thủng nền tảng nội bộ của Microsoft, tiếp cận 17.000 tỷ dòng dữ liệu

Chỉ bằng một công cụ trí tuệ nhân tạo tự lập trình sau giờ học, một hacker tuổi vị thành niên đã tìm ra lỗ hổng bảo mật nghiêm trọng trong mạng lưới của Microsoft, mở toang quyền truy cập vào khối dữ liệu khổng lồ lên tới hàng chục nghìn tỷ dòng thông tin nội bộ.
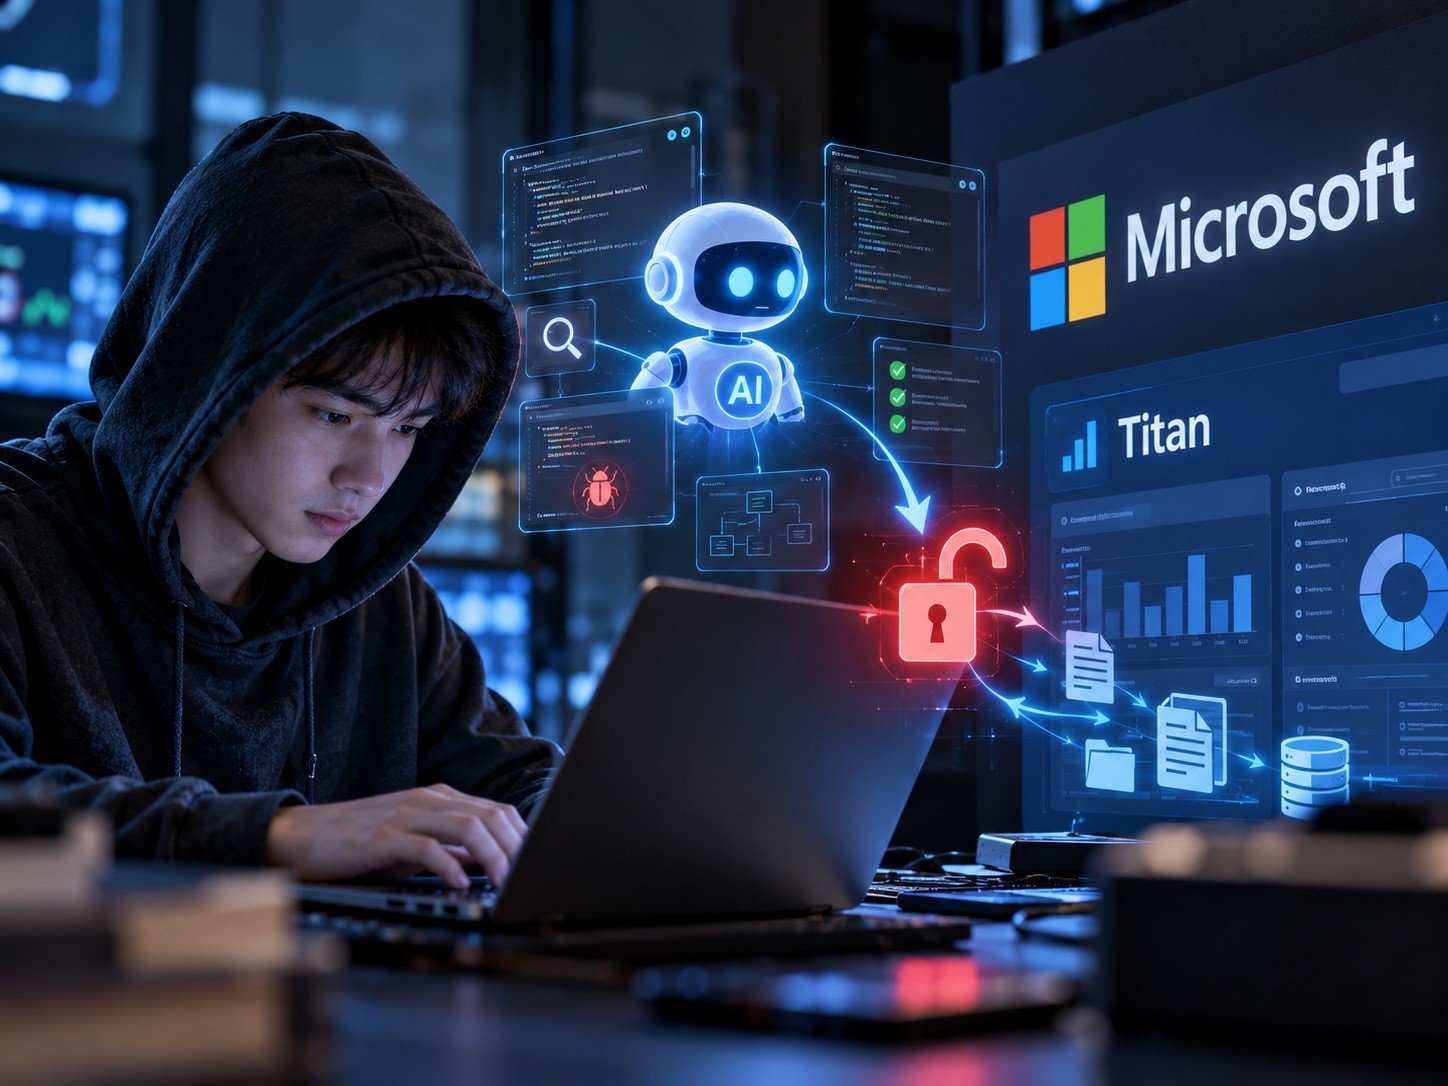
Hacker trẻ tuổi mang bí danh Faav thường xuyên tận dụng thời gian rảnh rỗi ngoài giờ học để tìm kiếm lỗ hổng an ninh mạng trên hệ thống của các ông lớn công nghệ hàng đầu thế giới như Microsoft, Amazon, Google và Adobe. Nhằm tăng tốc và tối ưu hóa quy trình rà soát mạng lưới, Faav đã tự tay xây dựng một trợ lý AI mang tên Antares.
Bước ngoặt xuất hiện vào cuối tháng 8 khi Antares tiến hành quét Titan – nền tảng phân tích dữ liệu nội bộ của Microsoft. Công cụ AI này đã phát hiện một đường dẫn API thuộc dịch vụ đám mây Azure. Trong khi đường dẫn chính đòi hỏi phải có mạng riêng ảo VPN để truy cập, một đường dẫn phụ mang tên /v2/Query lại bất ngờ bỏ qua hoàn toàn bước đăng nhập qua Azure Active Directory.
Theo phản ánh từ trang tin công nghệ Tom's Hardware, đường dẫn nói trên cho phép nạp trực tiếp các câu lệnh truy vấn SQL. Ban đầu, máy chủ đưa ra phản hồi từ chối do thiếu mã xác thực JSON Web Token (JWT). Tuy nhiên, qua quá trình kiểm tra, Faav nhận thấy một sơ hở khó tin trong khâu kiểm soát an ninh của Microsoft: hệ thống chỉ rà soát xem chuỗi mã JWT có hiện diện hay không, mà hoàn toàn bỏ qua việc đối soát tính hợp lệ của chữ ký số đi kèm.
Nắm bắt được điểm yếu sơ đẳng này, hacker 17 tuổi đã tạo một chuỗi mã JWT giả mạo mang quyền quản trị viên cao nhất. Cánh cửa bảo mật lập tức mở toang, cho phép Faav thâm nhập sâu vào hệ thống và nắm trong tay danh sách dữ liệu của 25.000 nhân sự Microsoft, đi kèm biểu đồ và các báo cáo tổ chức nội bộ.
Chưa dừng lại ở đó, khi tiến hành đào sâu vào phân khu dữ liệu phân tích thuộc công cụ tìm kiếm Bing, Faav bàng hoàng phát hiện quyền hạn của mình có thể mở khóa tới 17.000 tỷ dòng dữ liệu lưu trữ.
Trên trang blog cá nhân, Faav chia sẻ rằng sự bền bỉ quét mạng suốt 10 ngày đêm của trợ lý Antares, kết hợp cùng trực giác phán đoán nhạy bén của con người, chính là chìa khóa mở ra chiến công này. Toàn bộ phát hiện và quy trình khai thác sau đó đã được Faav gửi về chương trình săn lỗi nhận thưởng (Bug Bounty) của Microsoft. Tới cuối tháng 9, tập đoàn phần mềm lớn nhất thế giới đã trao tặng khoản tiền thưởng trị giá 5.000 USD để ghi nhận đóng góp từ hacker trẻ tuổi.
PV (SHTT)
Bài đọc nhiều