Công nghệ
02/09/2026 19:25Gỡ ngay ứng dụng này nếu bạn không muốn bị theo dõi
Khác với các chiêu trò truyền thống, phần mềm độc hại mới này có khả năng tự động theo dõi và chiếm đoạt dữ liệu tài khoản ngân hàng của nạn nhân mà hoàn toàn không cần sự đồng ý từ chủ sở hữu.
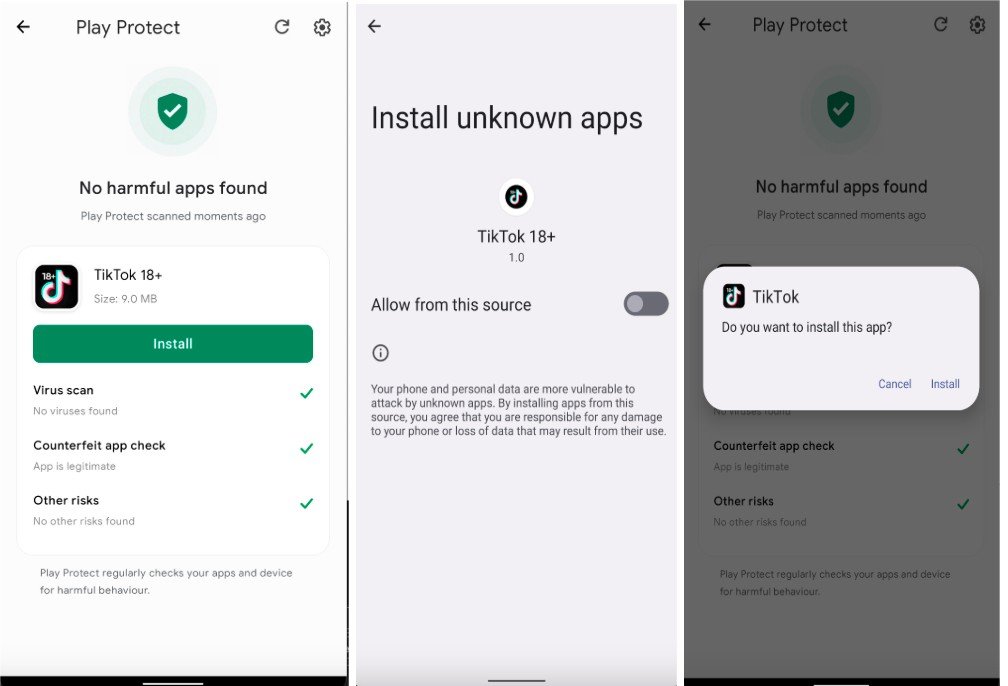
Theo các chuyên gia từ Group-IB, chuỗi tấn công bắt đầu bằng kỹ thuật thao túng tâm lý (social engineering). Đối tượng lừa đảo thường chủ động thu thập trước dữ liệu cá nhân của con mồi, sau đó gọi điện hoặc nhắn tin giả danh nhân viên ngân hàng, cán bộ điện lực nhằm tạo dựng niềm tin. Khi nạn nhân mất cảnh giác, chúng sẽ dụ dỗ tải về "ứng dụng độc hại". Để nắm toàn quyền kiểm soát điện thoại, kẻ xấu có thể sử dụng các công cụ gián điệp điều khiển từ xa như SpyNote.
Ngay khi thiết bị rơi vào tầm ngắm, kịch bản lừa đảo bước sang giai đoạn nguy hiểm hơn. Tội phạm mạng cài cắm thêm mã độc chuyên trách xử lý dữ liệu NFC, rồi tìm cách hướng dẫn nạn nhân áp thẻ thanh toán vật lý vào sát thân máy.
Đây chính là lúc công nghệ NFC relay phát huy tác dụng: một chiếc điện thoại hoạt động như thiết bị “đọc” thông tin từ thẻ nạn nhân, trong khi chiếc máy thứ hai ở một vị trí hoàn toàn khác đóng vai trò phương tiện thanh toán.
Toàn bộ dữ liệu giao tiếp không dây giữa thẻ và máy được chuyển tiếp tức thì thông qua hạ tầng điều khiển của kẻ tấn công. Điều này cho phép kẻ gian thực hiện giao dịch không tiếp xúc mà chẳng cần cầm giữ thẻ vật lý hay tìm cách sao chép dữ liệu theo phương thức cũ.
Quy mô của mối đe dọa này đang lan rộng rõ rệt. Báo cáo từ Group-IB khẳng định đã phát hiện hơn 54 tệp tin .APK liên quan đến các chiến dịch NFC malware lưu hành trong thế giới ngầm, chứng tỏ công cụ này đang được phát triển cũng như phân phối ngày càng chuyên nghiệp.
Điểm cốt lõi khiến thủ đoạn này thành công nằm ở việc chính người dùng tự tay thao tác theo kịch bản vạch sẵn: từ việc tải app, cấp quyền cho đến bật ứng dụng tài chính. Thậm chí, nhiều vụ việc ghi nhận kẻ tấn công còn trực tiếp chiếm quyền thiết bị để tiến hành các giao dịch tài chính, bao gồm cả việc nộp hồ sơ vay vốn.
Do đó, dấu hiệu nhận biết nguy cơ không chỉ nằm ở bản thân phần mềm mà xuất phát từ chính quy trình yêu cầu cài đặt và vận hành app bất thường.
Để tự bảo vệ tài sản, người dùng thiết bị Android tuyệt đối không cài đặt bất kỳ file APK nào nhận được qua SMS, email hoặc các đường dẫn do người lạ cung cấp.
Khi xuất hiện các cuộc gọi tự xưng là nhân viên ngân hàng hối thúc cài app nhằm “xác minh tài khoản”, “hủy giao dịch”, “nâng cấp bảo mật” hoặc “xử lý khoản vay”, giải pháp an toàn nhất là lập tức ngắt máy và chủ động liên lạc lại qua các kênh đại diện chính thức.
Người dùng cũng phải đặc biệt cảnh giác với các ứng dụng đòi hỏi quyền Trợ năng (Accessibility) hay các quyền kiểm soát thiết bị vô lý, bởi đây là kẽ hở then chốt giúp mã độc theo dõi hành vi và điều khiển máy từ xa.
Trong tình huống đã vô tình cài ứng dụng theo yêu cầu của đối tượng lạ, người dùng phải dừng ngay mọi thao tác liên quan tới dịch vụ ngân hàng. Bước tiếp theo là rà soát và tước bỏ toàn bộ quyền truy cập nhạy cảm đã cấp, đặc biệt là quyền Trợ năng, quyền đọc tin nhắn, quyền hiển thị đè lên ứng dụng khác cũng như quyền quản trị thiết bị.
Nếu phần mềm độc hại ngăn chặn việc gỡ bỏ thông thường, hãy đưa điện thoại về chế độ an toàn để xóa app hoặc tiến hành khôi phục cài đặt gốc. Trường hợp đã lỡ điền thông tin thẻ hoặc đăng nhập tài khoản ngân hàng sau khi cài app, nạn nhân phải liên hệ khẩn cấp với ngân hàng để khóa thẻ, tài khoản cùng các cổng thanh toán có nguy cơ rủi ro.
Cuối cùng, việc thay đổi mật khẩu các tài khoản thiết yếu cần được thực hiện trên một thiết bị khác thực sự an toàn, song song với việc theo sát biến động số dư và kiên quyết từ chối làm theo bất kỳ chỉ dẫn “khẩn cấp” nào từ kẻ mạo danh.
PV (SHTT)


Bài đọc nhiều